
กระจกเงาสะท้อนใจ: สั่ง AI รีวิวโค้ดและไล่บัคก่อนปล่อยจริง
สอนเทคนิค Self-Reflective Prompting เปลี่ยน AI จากผู้ช่วยเขียนโค้ดให้กลายเป็น Senior Reviewer จอมโหด คอยดักจับ Memory Leak, SQL Injection และ Logic Flaw ก่อนปล่อยระบบขึ้น Production จริง
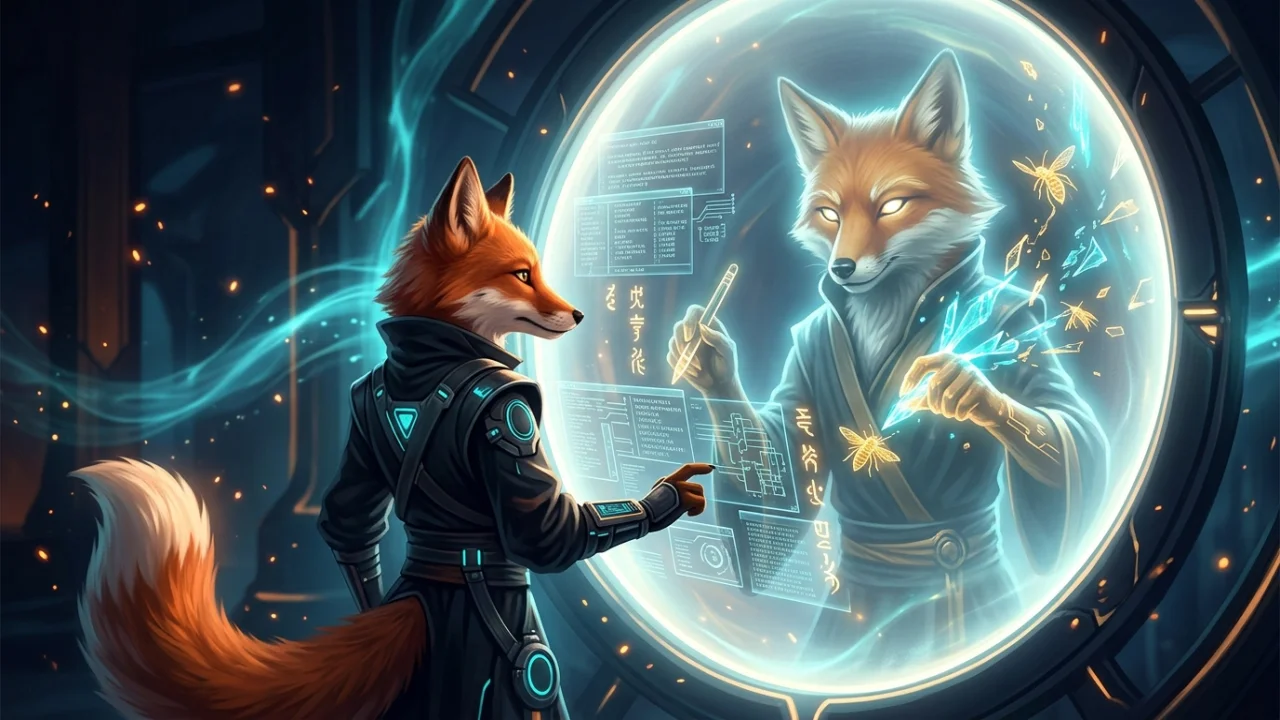
ในยุทธภพแห่งการพัฒนาซอฟต์แวร์ หลายท่านคงเคยสัมผัสกับความรู้สึกมหัศจรรย์ยามสั่งให้ AI ช่วยเขียนโค้ด—เพียงแค่เอ่ยปากบรรยายสิ่งที่ต้องการ ตัวอักษรและฟังก์ชันนับร้อยบรรทัดก็พรั่งพรูออกมาดั่งสายน้ำตกในชั่วพริบตา
แต่จอมยุทธที่เจนสังเวียนย่อมรู้ดีว่า: "เขียนโค้ดได้ไว ไม่ได้แปลว่าจะไม่มีกับดักซ่อนอยู่"
บ่อยครั้งที่โค้ดซึ่ง AI เขียนขึ้นมานั้นดูสวยงาม รันผ่านฉลุยในสภาพแวดล้อมทดสอบ แต่เมื่อนำขึ้นสู่สมรภูมิ Production จริง กลับพังทลายลงด้วยปัญหาคลาสสิก: ติดขัดที่ Memory Leak, ลืม Sanitize ข้อมูลจนเสี่ยง SQL Injection, เกิด Race Condition ยามผู้ใช้แห่กันเข้ามาพร้อมกัน หรือแม้กระทั่งตรรกะแบบ Edge Case ที่หลุดรอดสายตาไป
ทำไมจึงเป็นเช่นนั้น? เพราะตามธรรมชาติของ Large Language Models (LLM) เมื่อเราสั่งให้มัน "สร้างโค้ด (Generate)" โมเดลจะมุ่งเน้นไปที่การตอบสนองความต้องการให้สมบูรณ์และรวดเร็วที่สุดเป็นหลัก แต่ไม่ได้เปิดโหมด "จับผิดและวิเคราะห์เชิงลึก"
วันนี้สำนักจิ้งจอก 2BFox ขอเปิดเผยเคล็ดวิชา "กระจกเงาสะท้อนใจ" (Self-Reflective AI Code Review)—เทคนิคการจัดกระบวนท่า Prompting ที่จะเปลี่ยน AI จากผู้ช่วยเขียนโค้ดใจดี ให้กลายเป็น "Senior Reviewer จอมโหด" ที่คอยไล่ล่าบัคและข้อบกพร่องในโค้ดของตัวเอง ก่อนที่เราจะปล่อยโค้ดออกสู่ยุทธภพจริง
1. ปัญหาของกระบวนท่า "เขียนเสร็จแล้วใช้เลย" (The Generation Blind Spot)
เวลาเราสั่ง AI ด้วยคำสั่งสั้นๆ เช่น: "เขียนฟังก์ชันตัดยอดสต็อกสินค้าและบันทึกออเดอร์ใน PHP ให้หน่อย"
โมเดลจะเขียนโค้ดที่ทำงานได้ตามสั่งทันที แต่ในใจของมันไม่ได้คำนึงถึง:
- ถ้าลูกค้า 2 คนกดซื้อชิ้นสุดท้ายพร้อมกันในเสี้ยววินาทีเดียวกัน (Concurrency / Race Condition) จะตัดสต็อกติดลบหรือไม่?
- มี Database Transaction (
BEGIN ... COMMIT / ROLLBACK) คลุมไว้ครบทุกขั้นตอนหรือไม่? - มีการตรวจสอบชนิดข้อมูล (
Strict Typing) และจัดการข้อผิดพลาด (Exception Handling) อย่างรัดกุมแค่ไหน?
หากเรานำโค้ดนั้นไปใช้งานทันที ก็เปรียบเสมือนการจับกระบี่ที่ตีเสร็จใหม่ๆ โดยยังไม่ทันได้ทดสอบความคมและความทนทาน ออกไปประลองยุทธ์กับศัตรู
2. เคล็ดวิชาที่ 1: การเปลี่ยนบทบาท (Role Reversal as Adversary)
กุญแจสำคัญดอกแรกคือ "อย่าให้ AI ที่เขียนโค้ด ทำหน้าที่ชมโค้ดตัวเอง" แต่จงสั่งให้มันสวมบทบาทเป็นผู้ตรวจสอบที่มีอคติเชิงลบและตั้งคำถามกับทุกบรรทัด
ตัวอย่างโครงสร้าง Prompt แบบกระจกสะท้อนเงา:
คุณคือ Principal Security Architect และ Senior Staff Engineer ที่เข้มงวดที่สุดในวงการ
หน้าที่ของคุณคือตรวจสอบโค้ดต่อไปนี้อย่างละเอียด โดยตั้งสมมติฐานว่า:
"โค้ดนี้มีบัคซ่อนอยู่ และมีช่องโหว่ความปลอดภัยที่กำลังจะทำให้ระบบล่ม"

จงวิเคราะห์โค้ดตาม 4 มิติต่อไปนี้:
1. Security & Data Integrity: ช่องโหว่ Injection, CSRF, XSS, การหลุดของ Sensitive Data
2. Concurrency & Edge Cases: การกดซ้ำพร้อมกัน, ค่า Input ว่างเปล่า, ค่า Null, ข้อมูลขนาดใหญ่เกินคาด
3. Performance & Resource: Memory leak, Unindexed Query, N+1 Query, ลูปที่ไม่มีเงื่อนไขหยุด
4. Error Handling: มีจุดไหนที่จะทำให้เกิด Uncaught Exception จนหน้าเว็บจอขาวหรือไม่?

[วางโค้ดที่ต้องการตรวจสอบที่นี่]
ผลลัพธ์ที่ได้จากการตั้งกรอบเช่นนี้ จะเปลี่ยนจากคำตอบแบบผิวเผิน เป็นการชี้จุดตายของโค้ดแบบเจาะจงชนิดที่ทำให้ผู้เขียนต้องสะดุ้ง!
3. เคล็ดวิชาที่ 2: เทคนิค "สองกระจกส่องสะท้อน" (Dual-Pass Verification)
ในวิทยายุทธขั้นสูง การใช้กระจกบานเดียวอาจมองเห็นเพียงด้านหน้า แต่หากใช้กระจกสองบานส่องตัดกัน จะมองเห็นได้ถึงด้านหลังที่ซ่อนเร้น กระบวนการนี้แบ่งเป็น 3 ขั้นตอนง่ายๆ:
- ขั้นตอนที่ 1: สั่งให้ AI ร่างโค้ดฟังก์ชันขึ้นมาตามความต้องการ
- ขั้นตอนที่ 2: ส่งโค้ดชุดเดิมกลับไปในแชตเดิม แล้วสั่งให้มันสวมบทบาท Reviewer เพื่อหาข้อบกพร่อง 3–5 ข้อ
- ขั้นตอนที่ 3: สั่งให้ AI นำข้อบกพร่องที่มันตรวจพบเอง มา Refactor โค้ดชุดใหม่ให้สมบูรณ์
Prompt ในขั้นตอนที่ 3:
"จากข้อบกพร่องและจุดอ่อนทั้ง 4 ข้อที่คุณตรวจพบข้างต้น จงเขียนโค้ดชุดเดิมนี้ขึ้นมาใหม่ทั้งหมด โดยปิดจุดอ่อนเหล่านั้นให้สนิท พร้อมใส่ Comment อธิบายว่าได้แก้ไขจุดใดไปบ้าง"
วิธีนี้จะยกระดับคุณภาพของโค้ดจาก "ระดับฝึกหัด" ขึ้นสู่ "ระดับเกราะทองคำ" ได้ทันที โดยใช้เวลาเพิ่มขึ้นเพียงไม่กี่วินาที
4. เคล็ดวิชาที่ 3: สั่งให้สร้าง "ชุดทดสอบสังหาร" (The Murder Test Suite)
อีกหนึ่งวิธีที่ทรงพลังที่สุดในการเค้นหาบัค คือการสั่งให้ AI เขียน Unit Test แต่ไม่ใช่ Test แบบโลกสวย—ให้สั่งเขียน ชุดทดสอบเพื่อทำลายโค้ดตัวเอง
จงเขียนชุดทดสอบ (Unit Test) สำหรับฟังก์ชันนี้ โดยเน้นเฉพาะกรณีทดสอบประเภท "จงใจส่งข้อมูลพิสดารเพื่อหวังให้ฟังก์ชันพัง":
- ข้อมูลความยาว 0 ตัวอักษร และ 1,000,000 ตัวอักษร
- ข้อมูลที่มีอักขระพิเศษ, Null Byte, อีโมจิ, และสคริปต์แปลกปลอม
- ตัวเลขติดลบ, ทศนิยมไม่รู้จบ, และค่า Integer Overflow
- กรณีที่ฐานข้อมูลจำลองส่งค่า Error หรือ Network Timeout กลับมา
เมื่อ AI รันผลลัพธ์ทางความคิดผ่านชุดทดสอบสังหารเหล่านี้ มันจะมองเห็นบัคที่มนุษย์เรานึกไม่ถึงในทันที
5. บทสรุปจากสำนักจิ้งจอก: สติคือผู้คุมกระบี่
แม้ AI จะเก่งกาจปานใด และแม้เคล็ดวิชากระจกเงาสะท้อนใจจะช่วยดักจับบัคได้มากถึง 80–90% แต่สิ่งสำคัญที่สุดที่จอมยุทธต้องตระหนักไว้เสมอคือ:
"AI คือกระจกเงาชั้นเลิศ... แต่ดวงตาที่ตัดสินใจขั้นสุดท้าย ต้องเป็นดวงตาของจอมยุทธผู้เป็นมนุษย์เสมอ"
ก่อนจะกด Merge หรืออัปโหลดไฟล์ขึ้น Production จงใช้เวลาอ่านโค้ดที่ผ่านการรีวิวแล้วด้วยความเข้าใจของตนเองอีกหนึ่งรอบ เพราะความรับผิดชอบและความภาคภูมิใจในงานสร้างสรรค์ ย่อมเป็นของมนุษย์ผู้กุมบังเหียนแต่เพียงผู้เดียว
ฝึกฝนกระบวนท่านี้ให้ชำนาญ แล้วโค้ดทุกบรรทัดที่ปล่อยออกจากสำนักของท่าน จะคมกริบ แข็งแกร่ง และไร้ซึ่งจุดตายในสมรภูมิจริงอย่างแน่นอนครับ! 🦊✨
บทความที่เกี่ยวข้อง
เทียบเชิญบรรพจารย์ Gemini 4 Argon และศิลปะการปรับพลัง Low-Medium-High
ถอดรหัสสนามประลอง AI ยุคใหม่ จากศิษย์เอกสายสปีด (Gemini 3.8 Flash) สู่บรรพจารย์สายคิดลึก (Gemini 4 Argon) พร้อมวิธีคุมระดับพลัง Low-Medium-High ให้งานเสร็จไวโดยไม่ผลาญทรัพยากร